Known vulnerabilities
已知漏洞
辨識 WordPress 核心、外掛、佈景主題以及 JavaScript 函式庫的版本,與 8,700 筆以上的已知漏洞(CVE)進行比對。
- WordPress
- 外掛 799 種
- 佈景主題 59 種
- jQuery
- Bootstrap
- Vue.js
- React
- Lodash
- 另有 JavaScript 函式庫 75 種
網站漏洞檢測 App
輸入 URL,按下按鈕即可。全面檢查公開頁面,根據所用軟體及其版本找出已知漏洞。還會詳細說明不修正可能帶來的影響、具體修正方法,並附上給網站製作商的委託函。
Results & report
以下是詳細報告內容的範例。每個問題項目都附有優先級與依據,可直接交給網站製作商。
先顯示整個網站的判定,以及各優先級的數量。問題項目依優先級由高到低排列。
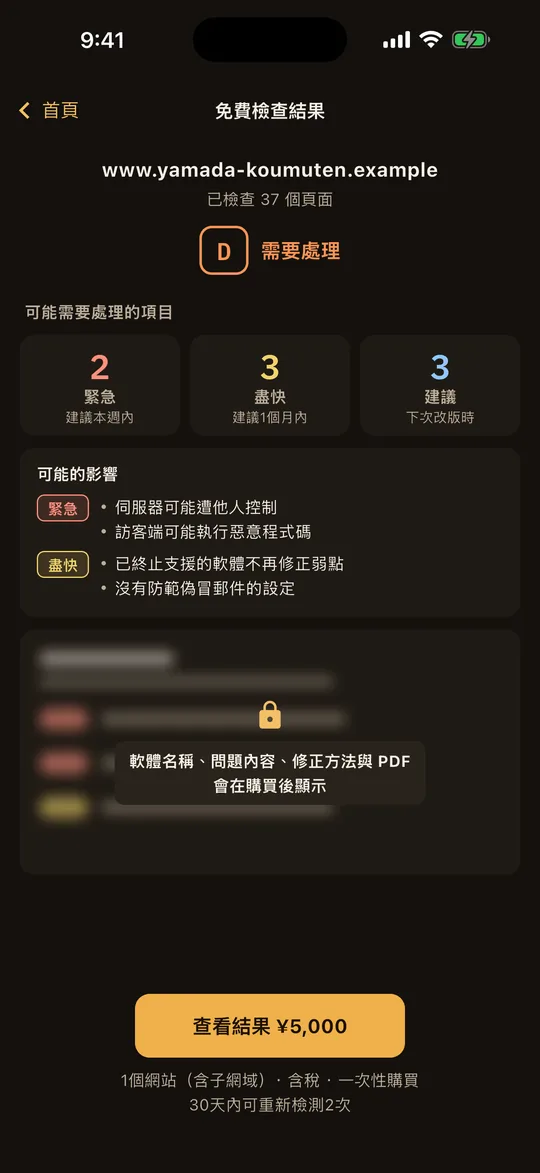
每個問題項目都會整理可能的影響、作為依據的檔案 URL 以及修正方法。
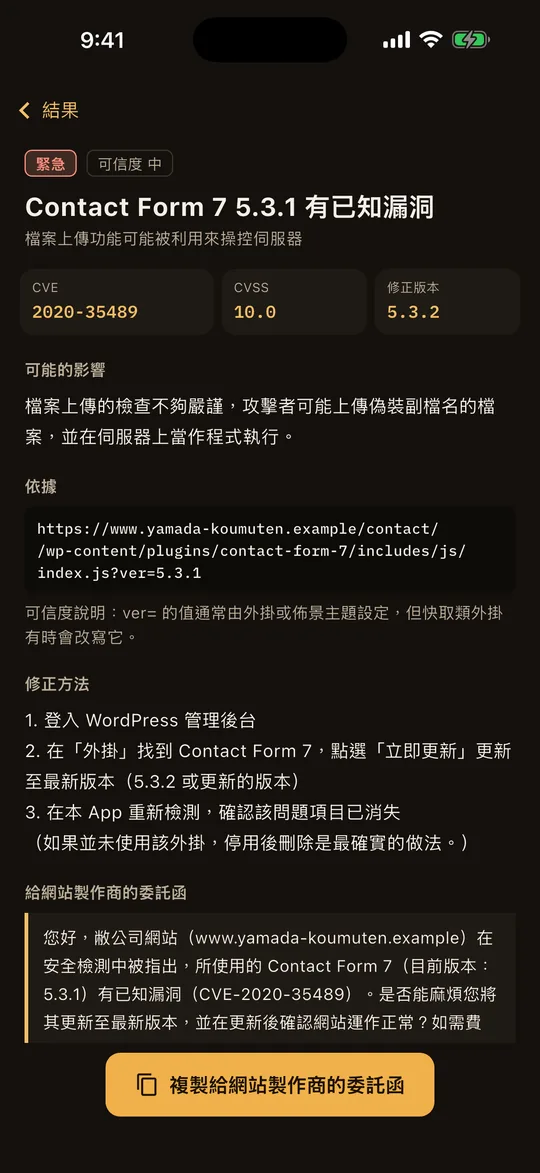
在問題項目詳細畫面,按一下按鈕即可複製。
您好,經檢測,敝公司網站使用的 Contact Form 7(目前版本 5.3.1)存在已知漏洞 CVE-2020-35489。能否請您將其更新至最新版本,並在更新後確認網站運作正常?謝謝。
判定、摘要、問題項目、修正方法與委託函整合在一份文件中,可與公司內部或網站製作商分享。
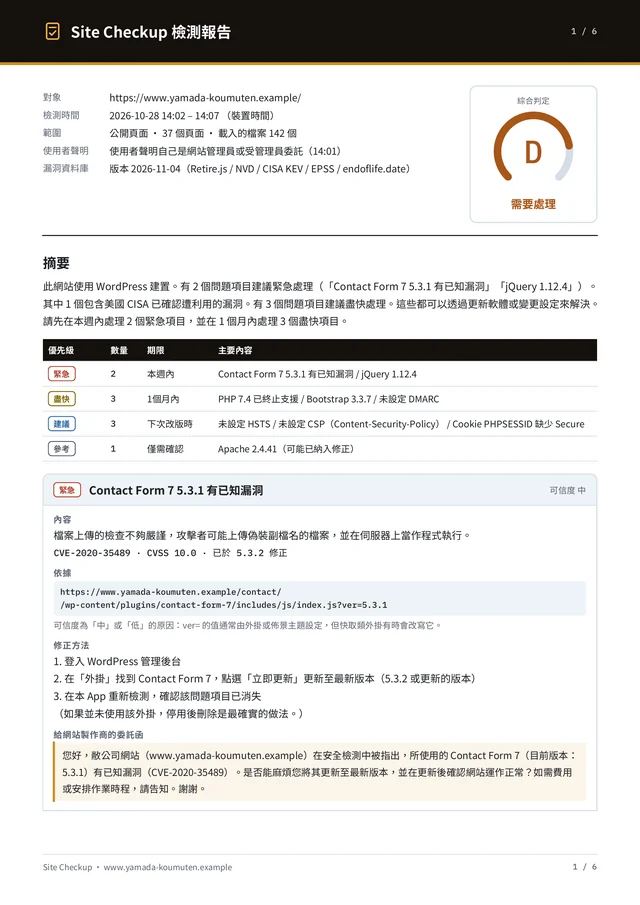
畫面與 PDF 皆為檢測虛構網站(.example)的範例。
What we check
從頁面、載入的檔案與伺服器的回應中,辨識所用軟體及其版本與設定。
比對所用的公開資料(截至2026年11月4日)Retire.jsNVDCISA KEVEPSSendoflife.dateWPVulnerability
Known vulnerabilities
辨識 WordPress 核心、外掛、佈景主題以及 JavaScript 函式庫的版本,與 8,700 筆以上的已知漏洞(CVE)進行比對。
End of life
與 43 項產品的支援期限進行比對,確認是否仍在使用已停止安全性更新的軟體。
TLS
是否轉址到 HTTPS、TLS 憑證的有效期限、透過 http 載入的圖片與指令碼。
Headers
CSP、X-Frame-Options 等啟用瀏覽器端防護的設定。
防止他人冒用自家網域發送偽冒郵件的 SPF、DMARC 設定。
Cookie / Form
Cookie 的屬性、表單的送出目標、外部指令碼的防竄改措施(SRI)。
How it works
無需註冊帳號。檢測在手機內完成。
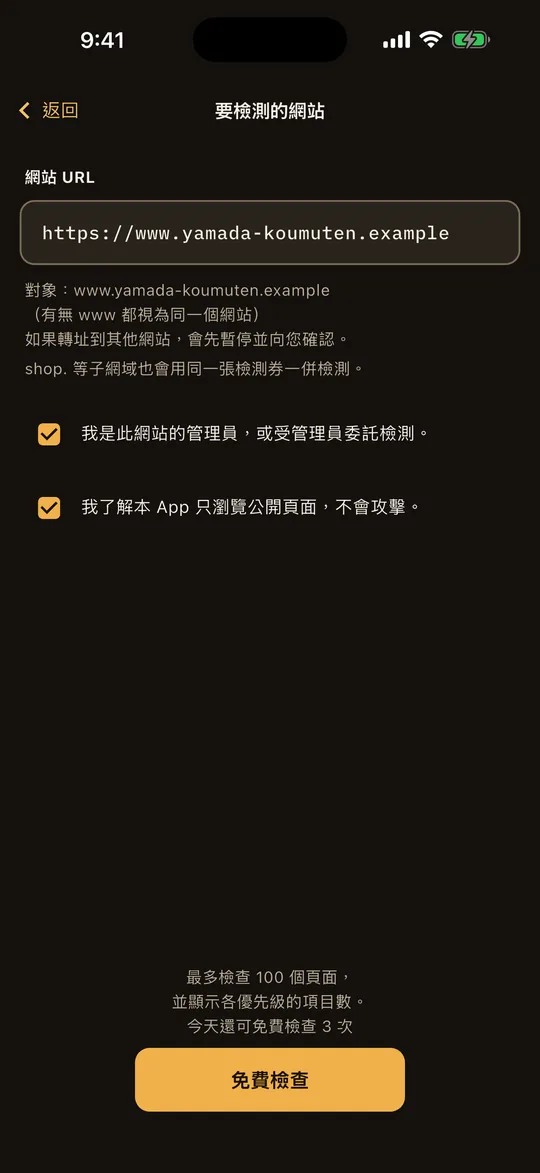
輸入要檢測的網站 URL,並確認這是自家管理的網站。
最多檢查 100 頁,顯示判定(A~E)、緊急、盡快、建議各級的數量以及可能的影響。
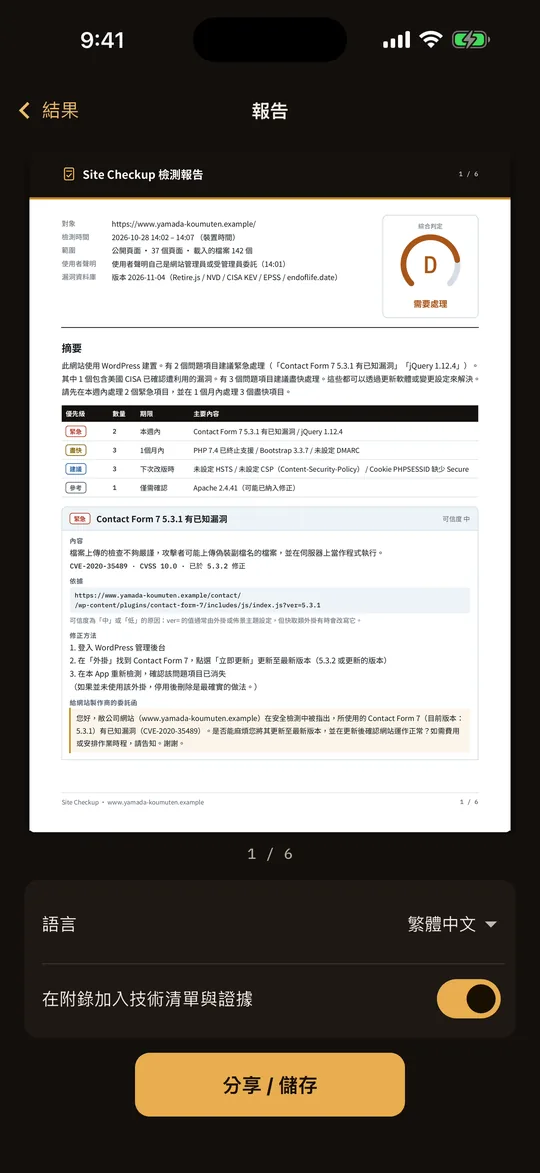
購買後,可查看軟體名稱與附依據的問題項目、修正方法、給網站製作商的委託函與 PDF。
Our policy
僅使用與瀏覽器檢視公開頁面相同的 GET、HEAD 請求,最多瀏覽 100 頁、深度 3。不送出表單,也不傳送任何構成攻擊的請求。同時遵守 robots.txt 的設定。
漏洞資料內建於 App 中,比對在手機內進行。問題項目清單等檢測結果的內容,不會傳送到我們的伺服器。為改善 App 而傳送的使用情況資訊(所檢測網站的主機名稱、綜合判定等),記載於隱私權政策中。
檢測前會確認您是管理員,或受管理員委託。同一網域下的子網域也包含在同一次檢測中。
無法檢查隱藏版本的軟體或未公開的頁面。無法取代專家進行的漏洞檢測。
Pricing
無需月費訂閱。透過 App 內購買付款。
專業業者的費用為日本各專業業者官方網站所列價格範例(截至2026年11月6日,含稅)。SAKURA internet「Website Scouter」檢測 1 次 121,000 日圓/SOMPO CYBER SECURITY「Web 應用程式檢測 Light 方案」297,000 日圓/Cyber Security Cloud「Web 應用程式標準檢測」1,350,000 日圓起(未稅,40 頁;含稅 1,485,000 日圓)。Site Checkup 是根據公開資訊進行判定的簡易檢測,無法取代專家進行的檢測。
¥0
App 內購買每個網域 · 一次性購買
免費檢查最多檢查 100 頁,顯示判定(A~E)、各優先級的數量與可能的影響。軟體名稱、問題項目詳情、修正方法與 PDF,需購買詳細報告(App 內購買)後查看。免費檢查每天最多 3 次。
可以。與輸入的網站屬於同一網域的子網域,也在同一次檢測的範圍內。費用以 1 個網域(含子網域)計算,一次性購買;一次檢測最多檢查 100 頁(含子網域)。
只能檢測您自己管理的網站,或受管理員委託的網站。
每次只取得 1 個檔案,並間隔一段時間進行。間隔固定為每秒 1 次;連續發生 5 次錯誤時,會停止爬取。詳情請參閱關於爬取。
不能。判定只反映從外部可見資訊中查明的範圍。無法檢查隱藏版本的軟體或未公開的頁面。
不能。這是根據公開資訊進行判定的簡易檢測。「未發現問題」不代表安全有保證。
如需介紹合作的資安公司,請聯絡 site-diagnosis@teractor.co.jp。問題項目清單等檢測結果的內容,不會由 App 自動傳送給合作企業或本公司。