Known vulnerabilities
已知漏洞
识别 WordPress 核心、插件、主题以及 JavaScript 库的版本,与 8,700 条以上的已知漏洞(CVE)进行比对。
- WordPress
- 插件 799 种
- 主题 59 种
- jQuery
- Bootstrap
- Vue.js
- React
- Lodash
- 另有 JavaScript 库 75 种
网站漏洞检测应用
输入 URL,按下按钮即可。全面检查公开页面,根据所用软件及其版本找出已知漏洞。还会详细说明不修复可能带来的影响、具体修复方法,并附上给网站制作方的委托函。
Results & report
以下是详细报告内容的示例。每个问题项都附有优先级和依据,可直接交给网站制作方。
先显示整个网站的判定,以及各优先级的数量。问题项按优先级从高到低排列。
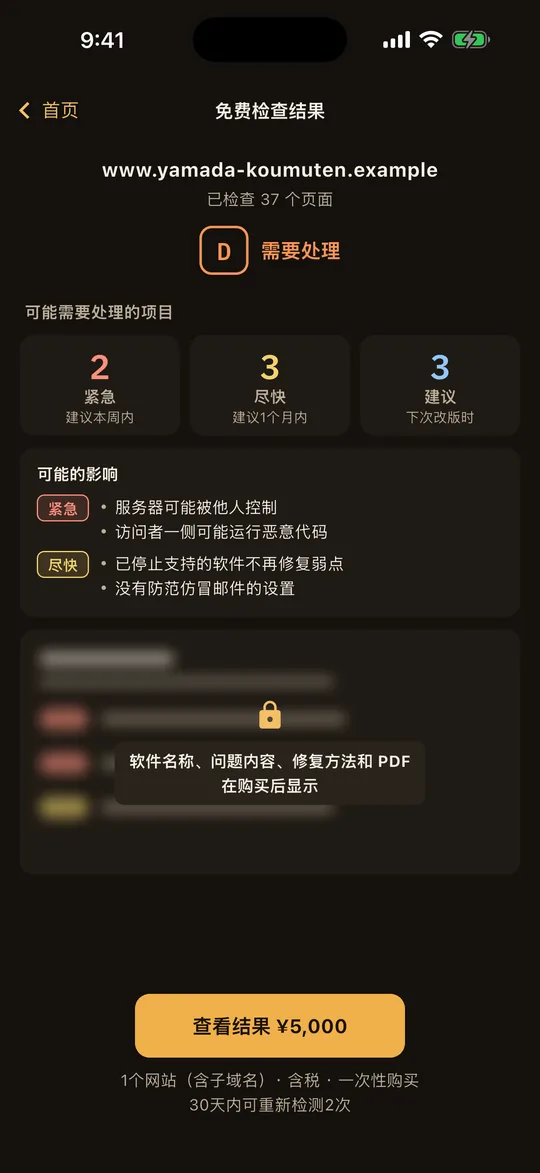
每个问题项都会汇总可能的影响、作为依据的文件 URL 以及修复方法。
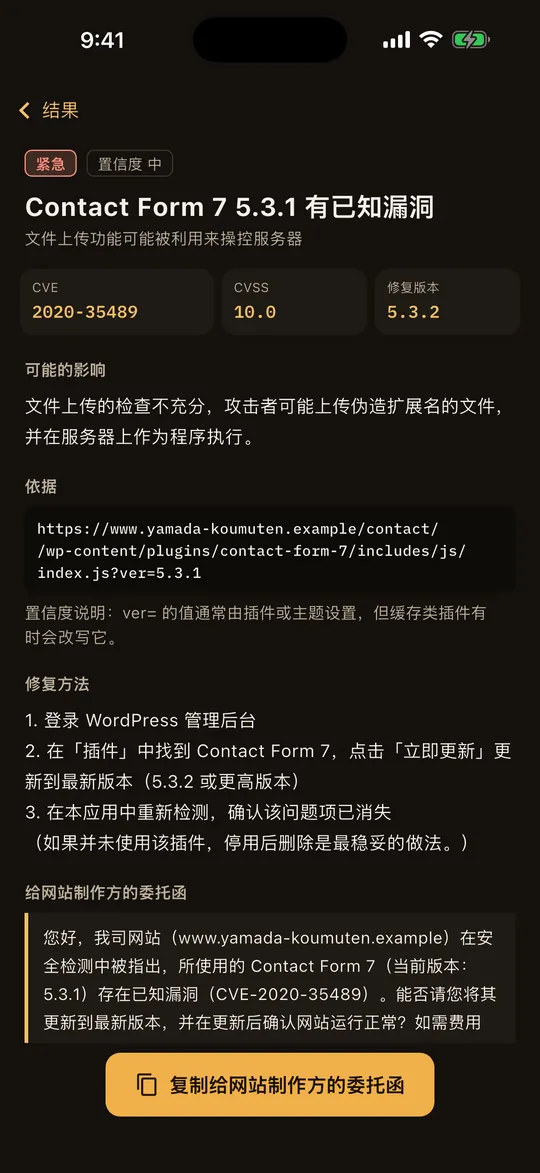
在问题项详情画面,按一下按钮即可复制。
您好,经检测,我司网站使用的 Contact Form 7(当前版本 5.3.1)存在已知漏洞 CVE-2020-35489。能否请您将其更新到最新版本,并在更新后确认网站运行正常?谢谢。
判定、摘要、问题项、修复方法和委托函汇总在一份文件中,可与公司内部或网站制作方共享。
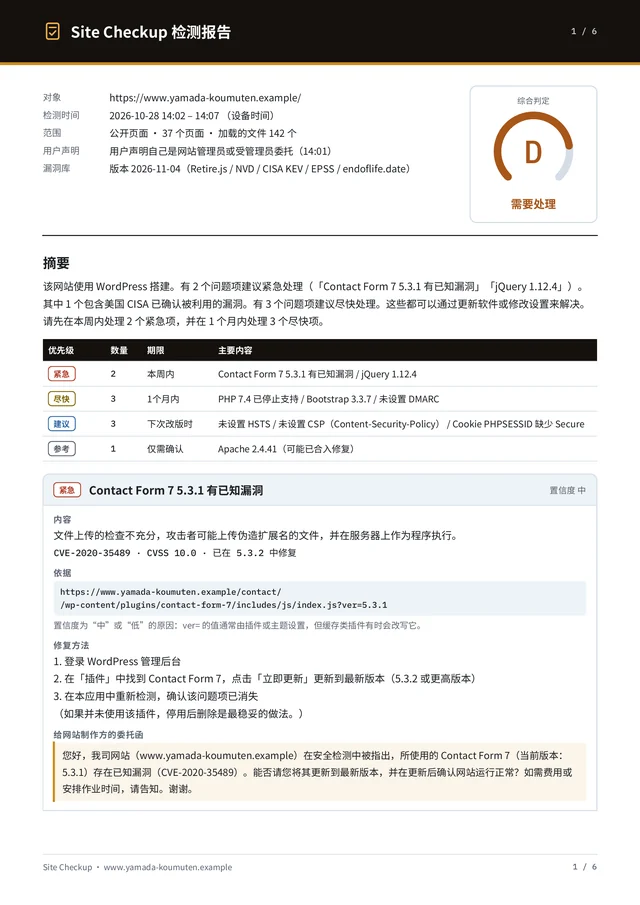
画面和 PDF 均为检测虚构网站(.example)的示例。
What we check
从页面、加载的文件和服务器的响应中,识别所用软件及其版本和设置。
比对所用的公开数据(截至2026年11月4日)Retire.jsNVDCISA KEVEPSSendoflife.dateWPVulnerability
Known vulnerabilities
识别 WordPress 核心、插件、主题以及 JavaScript 库的版本,与 8,700 条以上的已知漏洞(CVE)进行比对。
End of life
与 43 款产品的支持期限进行比对,确认是否仍在使用已停止安全更新的软件。
TLS
是否跳转到 HTTPS、TLS 证书的有效期、通过 http 加载的图片和脚本。
Headers
CSP、X-Frame-Options 等启用浏览器端防护的设置。
防止他人冒用自家域名发送仿冒邮件的 SPF、DMARC 设置。
Cookie / Form
Cookie 的属性、表单的提交目标、外部脚本的防篡改措施(SRI)。
How it works
无需注册账号。检测在手机内完成。
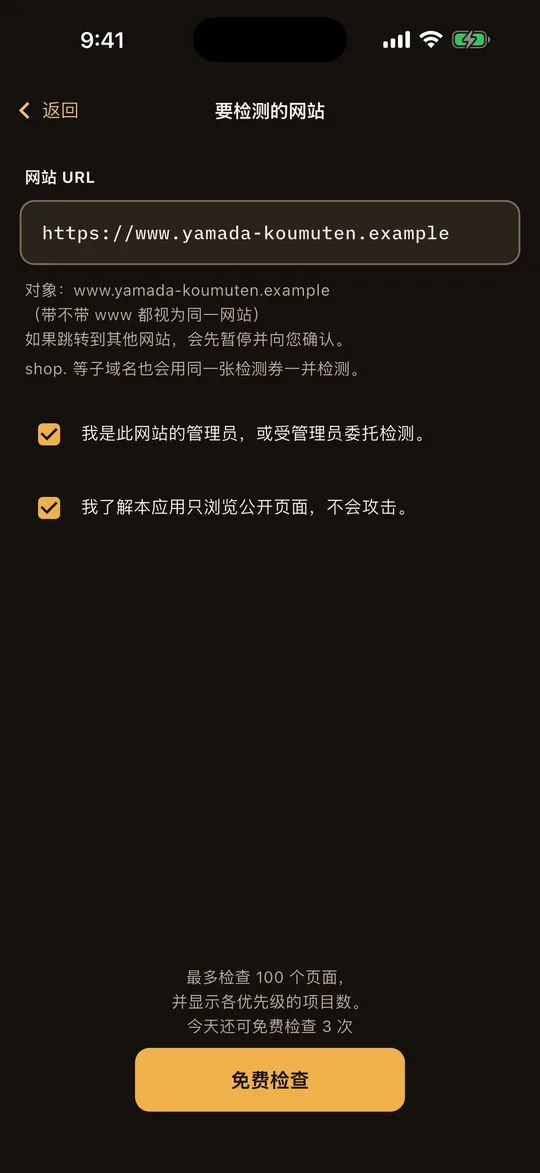
输入要检测的网站 URL,并确认这是自家管理的网站。
最多检查 100 页,显示判定(A~E)、紧急、尽快、建议各级的数量以及可能的影响。
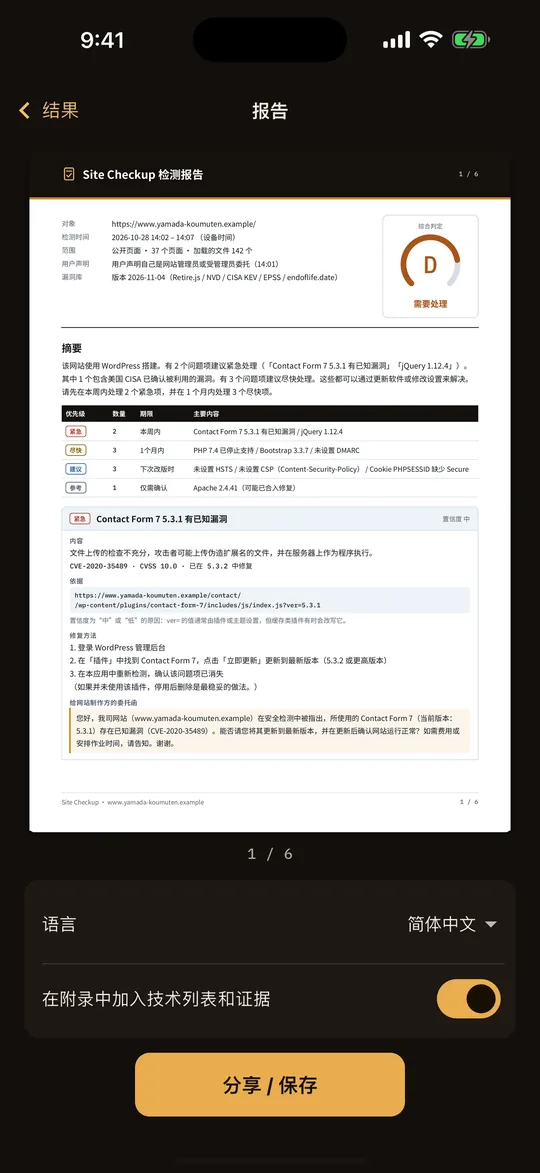
购买后,可查看软件名称和附依据的问题项、修复方法、给网站制作方的委托函和 PDF。
Our policy
仅使用与浏览器查看公开页面相同的 GET、HEAD 请求,最多浏览 100 页、深度 3。不提交表单,也不发送任何构成攻击的请求。同时遵守 robots.txt 的设置。
漏洞数据内置于应用中,比对在手机内进行。问题项列表等检测结果的内容,不会发送到我们的服务器。为改进应用而发送的使用情况信息(所检测网站的主机名、综合判定等),记载于隐私政策中。
检测前会确认您是管理员,或受管理员委托。同一域名下的子域名也包含在同一次检测中。
无法检查隐藏了版本的软件或未公开的页面。不能替代专家进行的漏洞检测。
Pricing
无需包月订阅。通过应用内购买付款。
专业公司的费用为日本各专业公司官方网站所列价格示例(截至2026年11月6日,含税)。SAKURA internet“Website Scouter”检测 1 次 121,000 日元/SOMPO CYBER SECURITY“Web 应用程序检测 Light 方案”297,000 日元/Cyber Security Cloud“Web 应用程序标准检测”1,350,000 日元起(不含税,40 页;含税 1,485,000 日元)。Site Checkup 是根据公开信息进行判定的简易检测,不能替代专家进行的检测。
¥0
应用内购买每个域名 · 一次性购买
免费检查最多检查 100 页,显示判定(A~E)、各优先级的数量和可能的影响。软件名称、问题项详情、修复方法和 PDF,需购买详细报告(应用内购买)后查看。免费检查每天最多 3 次。
可以。与输入的网站属于同一域名的子域名,也在同一次检测的范围内。费用按 1 个域名(含子域名)计算,一次性购买;一次检测最多检查 100 页(含子域名)。
只能检测您自己管理的网站,或受管理员委托的网站。
每次只获取 1 个文件,并间隔一段时间进行。间隔固定为每秒 1 次;连续出现 5 次错误时,会停止爬取。详情请参阅关于爬取。
不能。判定只反映从外部可见信息中查明的范围。无法检查隐藏了版本的软件或未公开的页面。
不能。这是根据公开信息进行判定的简易检测。“未发现问题”不代表安全有保证。
如需介绍合作的网络安全公司,请联系 site-diagnosis@teractor.co.jp。问题项清单等检测结果的内容,不会由应用自动发送给合作企业或本公司。