Known vulnerabilities
알려진 취약점
WordPress 본체·플러그인·테마와 JavaScript 라이브러리의 버전을 읽어, 8,700건 이상의 알려진 취약점(CVE)과 대조합니다.
- WordPress
- 플러그인 799종
- 테마 59종
- jQuery
- Bootstrap
- Vue.js
- React
- Lodash
- 그 밖에 JavaScript 라이브러리 75종
홈페이지 취약점 진단 앱
URL을 입력하고 버튼만 누르면 됩니다. 공개 페이지를 폭넓게 살펴, 사용 중인 소프트웨어와 그 버전에서 알려진 취약점을 찾아냅니다. 고치지 않았을 때의 영향, 구체적인 수정 방법, 제작사 요청문까지 자세히 설명합니다.
Results & report
앱 내 구매로 볼 수 있는 상세 보고서의 예시입니다. 발견 사항마다 우선순위와 근거가 붙어 있어 그대로 제작사에 전달할 수 있습니다.
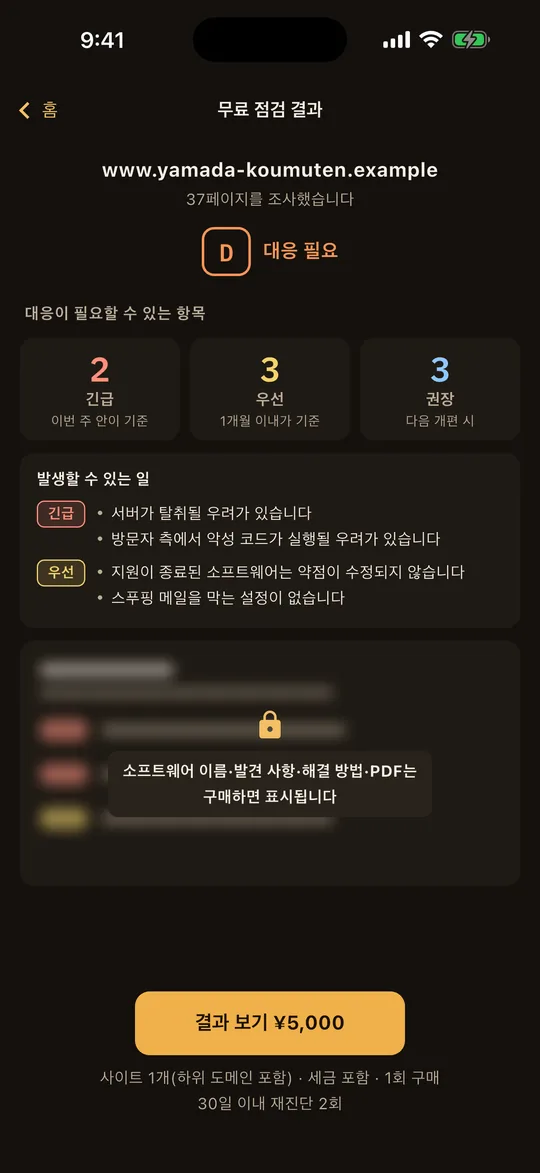
사이트 전체의 판정과 우선순위별 건수를 먼저 보여 줍니다. 발견 사항은 우선순위가 높은 순으로 나열됩니다.
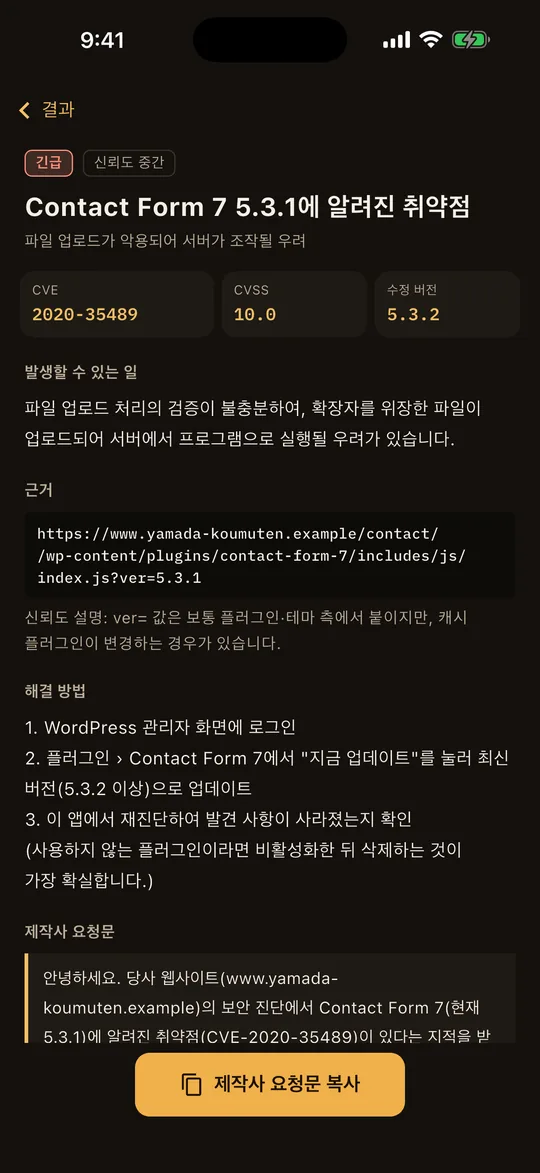
발생할 수 있는 일, 근거가 된 파일의 URL, 해결 방법을 발견 사항마다 정리합니다.
발견 사항의 상세 화면에서 버튼 하나로 복사할 수 있습니다.
안녕하세요. 당사 사이트의 Contact Form 7(현재 5.3.1)에 알려진 취약점 CVE-2020-35489가 있다는 진단 결과를 받았습니다. 최신 버전으로의 업데이트와 업데이트 후 동작 확인을 부탁드립니다.
판정, 요약, 발견 사항, 해결 방법, 요청문을 하나로 묶어 사내나 제작사와 공유할 수 있습니다.
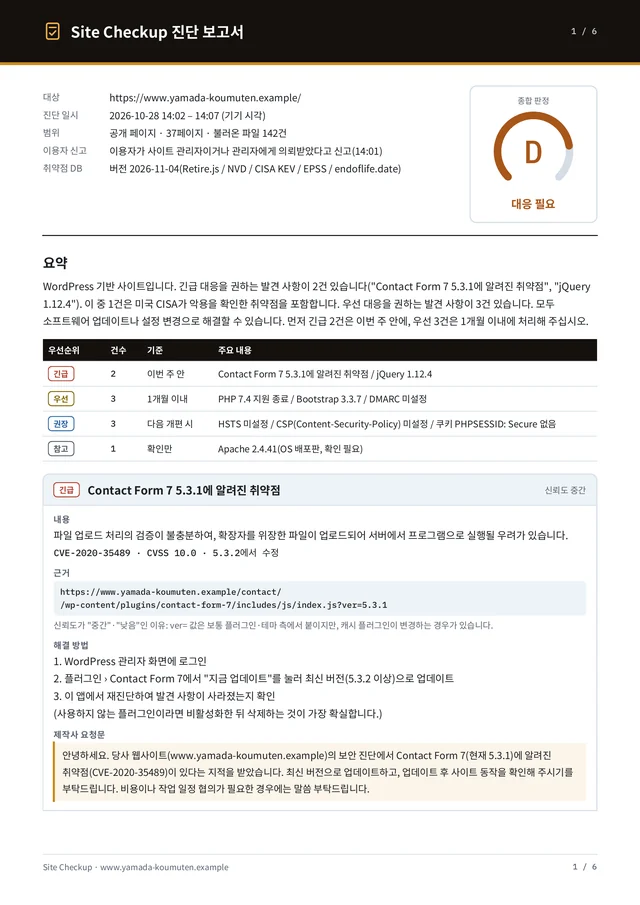
화면과 PDF는 가상의 사이트(.example)를 진단한 예시입니다.
What we check
페이지와 불러오는 파일, 서버의 응답에서 사용 중인 소프트웨어와 그 버전, 설정을 읽어 냅니다.
대조에 사용하는 공개 데이터(2026년 11월 4일 기준)Retire.jsNVDCISA KEVEPSSendoflife.dateWPVulnerability
Known vulnerabilities
WordPress 본체·플러그인·테마와 JavaScript 라이브러리의 버전을 읽어, 8,700건 이상의 알려진 취약점(CVE)과 대조합니다.
End of life
보안 수정이 끝난 소프트웨어를 계속 쓰고 있지 않은지, 43개 제품의 지원 기한과 대조합니다.
TLS
HTTPS로의 전환, TLS 인증서의 만료일, http로 불러오는 이미지와 스크립트.
Headers
CSP, X-Frame-Options 등 브라우저 측 보호 기능을 켜는 설정.
자사 도메인을 사칭하는 가짜 메일을 막는 SPF·DMARC 설정.
Cookie / Form
Cookie의 속성, 폼의 전송 대상, 외부 스크립트의 변조 방지(SRI).
How it works
회원 가입은 필요 없습니다. 진단은 스마트폰 안에서 이루어집니다.
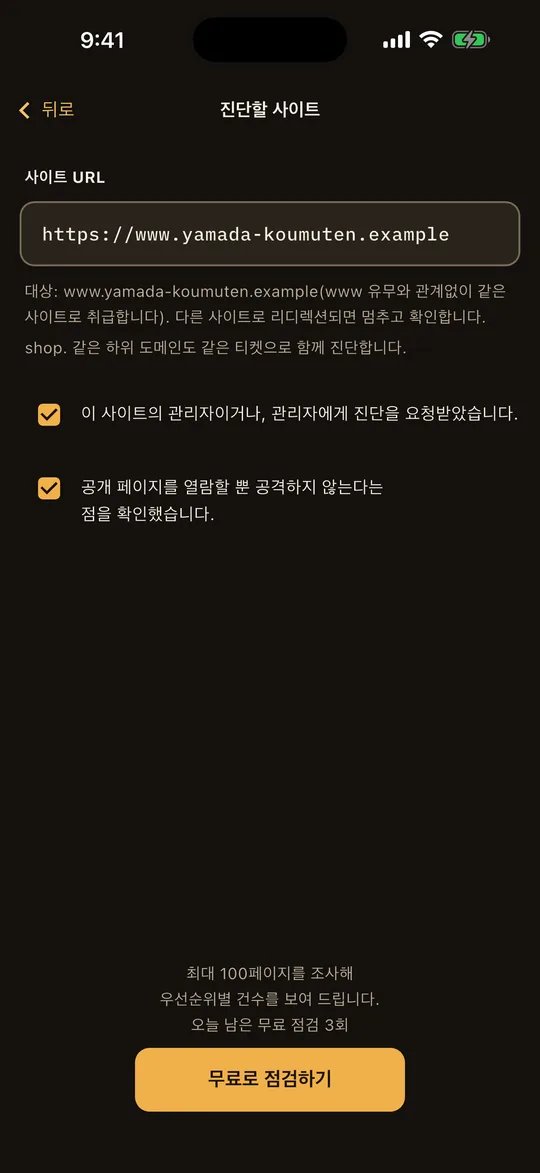
진단할 사이트의 URL을 입력하고, 직접 관리하는 사이트인지 확인합니다.
최대 100페이지를 살펴, 판정(A~E)과 긴급·우선·권장 건수, 발생할 수 있는 일을 보여 줍니다.
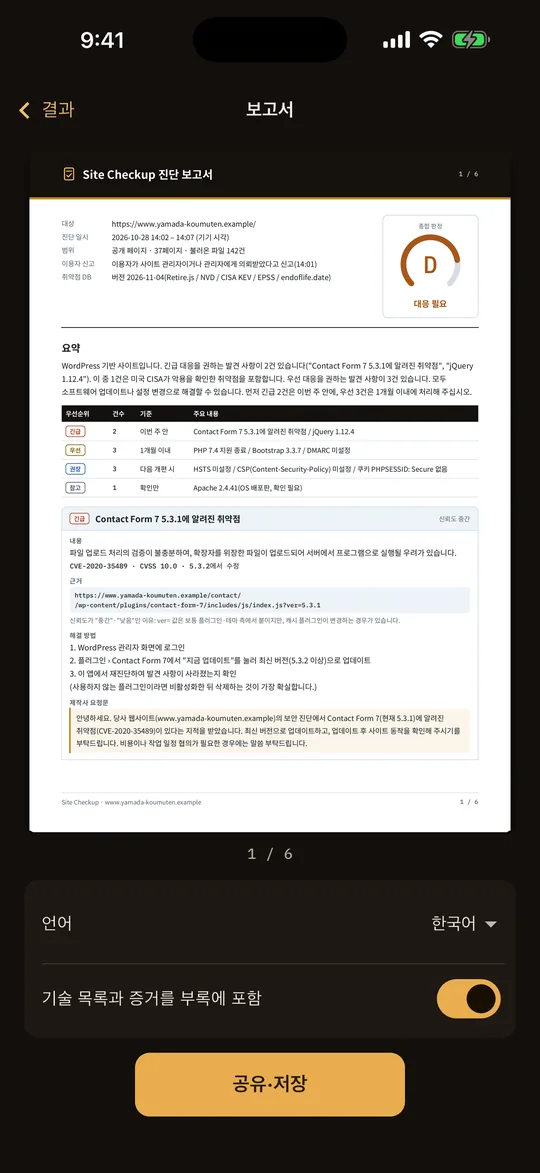
구매하면 소프트웨어 이름과 근거가 붙은 발견 사항, 해결 방법, 제작사 요청문, PDF를 볼 수 있습니다.
Our policy
브라우저로 공개 페이지를 보는 것과 같은 GET·HEAD 요청만으로 최대 100페이지, 깊이 3까지 순회합니다. 폼 전송이나 공격에 해당하는 통신은 하지 않습니다. robots.txt 지정도 지킵니다.
취약점 데이터는 앱에 들어 있으며, 대조는 스마트폰 안에서 이루어집니다. 발견 사항 목록 등 진단 결과의 내용을 당사 서버로 보내지 않습니다. 앱 개선을 위해 보내는 이용 현황 정보(진단한 사이트의 호스트명, 종합 판정 등)는 개인정보 처리방침에 적어 두었습니다.
진단 전에 관리자이거나 관리자에게 의뢰받았는지 확인합니다. 같은 도메인의 하위 도메인도 같은 진단에 포함됩니다.
버전을 숨긴 소프트웨어나 공개되지 않은 화면은 조사할 수 없습니다. 전문가의 취약점 진단을 대신하지는 않습니다.
Pricing
월정액 계약은 없습니다. 결제는 앱 내 구매로 합니다.
전문 업체의 비용은 일본 전문 업체의 공식 사이트에 게재된 가격의 예입니다(2026년 11월 6일 기준, 세금 포함). SAKURA internet 「Website Scouter」 진단 1회 121,000엔 / SOMPO CYBER SECURITY 「WEB 애플리케이션 진단 Light 플랜」 297,000엔 / Cyber Security Cloud 「Web 애플리케이션 표준 진단」 1,350,000엔부터(세금 별도, 40페이지 기준. 세금 포함 1,485,000엔). Site Checkup은 공개 정보로 판정하는 간이 진단이며, 전문가의 진단을 대신하지는 않습니다.
¥0
앱 내 구매도메인 1개 · 1회 구매
무료 점검에서는 최대 100페이지를 조사해 판정(A~E), 우선순위별 건수와 발생할 수 있는 일을 표시합니다. 소프트웨어 이름, 발견 사항의 내용, 해결 방법, PDF는 상세 보고서를 앱 내 구매(도메인당 1회 구매)하면 볼 수 있습니다. 무료 점검은 1일 3회까지입니다.
네. 입력한 사이트와 같은 도메인의 하위 도메인도 같은 진단의 대상입니다. 상세 보고서는 도메인 1개(하위 도메인 포함)마다 앱 내 구매로 1회 구매하며, 한 번의 진단에서 조사하는 범위는 하위 도메인을 합쳐 최대 100페이지입니다.
진단할 수 있는 것은 본인이 관리하는 사이트나 관리자에게 의뢰받은 사이트뿐입니다.
요청은 한 번에 하나씩, 간격을 두고 보냅니다. 간격은 1초에 1회로 고정되어 있으며, 오류가 5회 연속되면 순회를 멈춥니다. 자세한 내용은 순회 안내를 확인해 주세요.
그렇지 않습니다. 판정은 외부에서 보이는 정보로 알 수 있는 범위의 결과입니다. 버전을 숨긴 소프트웨어나 공개되지 않은 화면은 조사할 수 없습니다.
대신할 수 없습니다. 공개된 정보로 판정하는 간이 진단입니다. “발견 사항 없음”이 안전을 보장하지는 않습니다.
제휴 사이버 보안 기업 안내를 원하시는 분은 site-diagnosis@teractor.co.jp로 연락해 주세요. 발견 사항 목록 등 진단 결과의 내용이 앱에서 제휴사나 당사로 자동 전송되는 일은 없습니다.